5. 角色与权限
适合角色:超级管理员 / 组织管理员 · 导航:组织与权限 → 角色管理
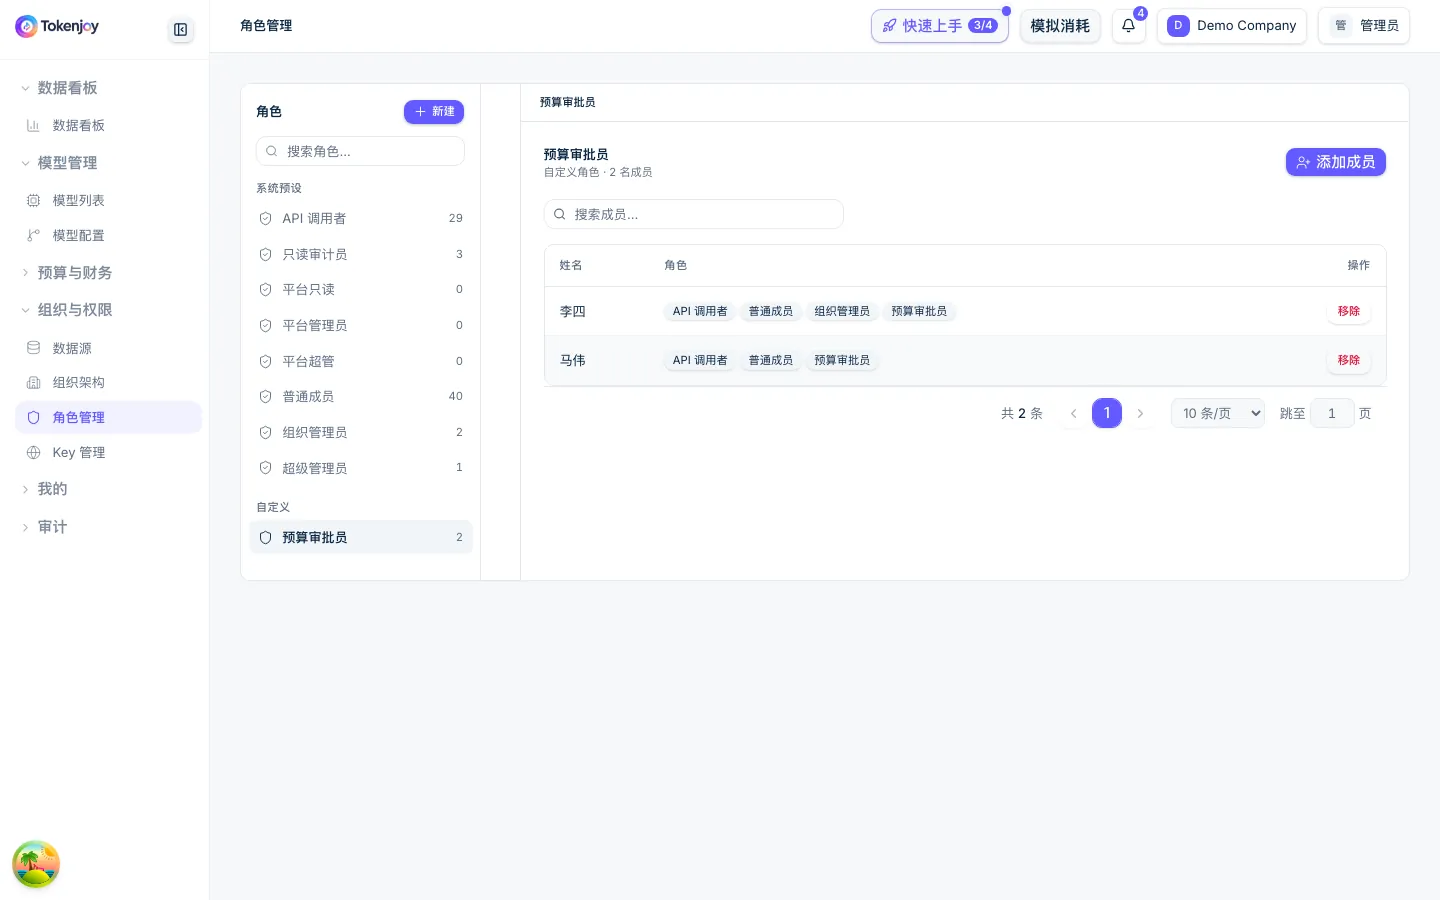
5.1 系统预设角色(不可增删改)
| 角色 | 定位 |
|---|---|
| 超级管理员 | 企业 IT/AI 管理者,全局权限 |
| 组织管理员 | 团队负责人 |
| 普通成员 | 保底角色,所有人默认拥有且不可移除 |
| 只读审计员 | 只读 |
| API 调用者 | 纯调用角色 |
另有「平台只读 / 平台管理员 / 平台超管」等平台侧角色(平台侧使用)。
5.2 自定义角色
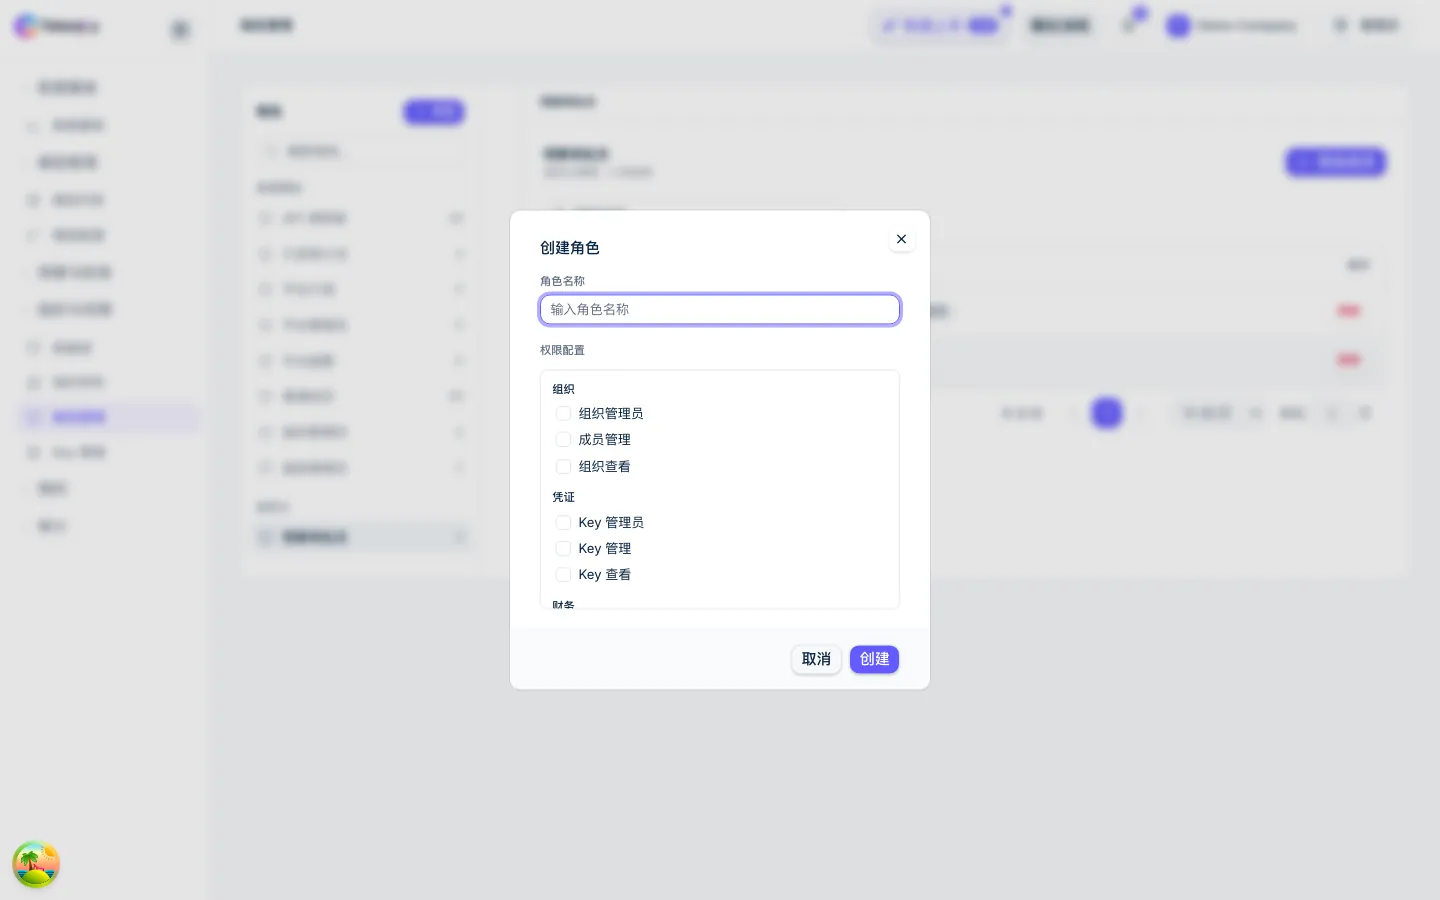
点「新建」→ 「创建角色」:填「角色名称」+ 按分组勾选权限点(组织 / 凭证 / Key / 财务 / 看板 / 审计 / 成员 / API / 预算 / 模型),点「创建」。
5.3 给角色分配成员
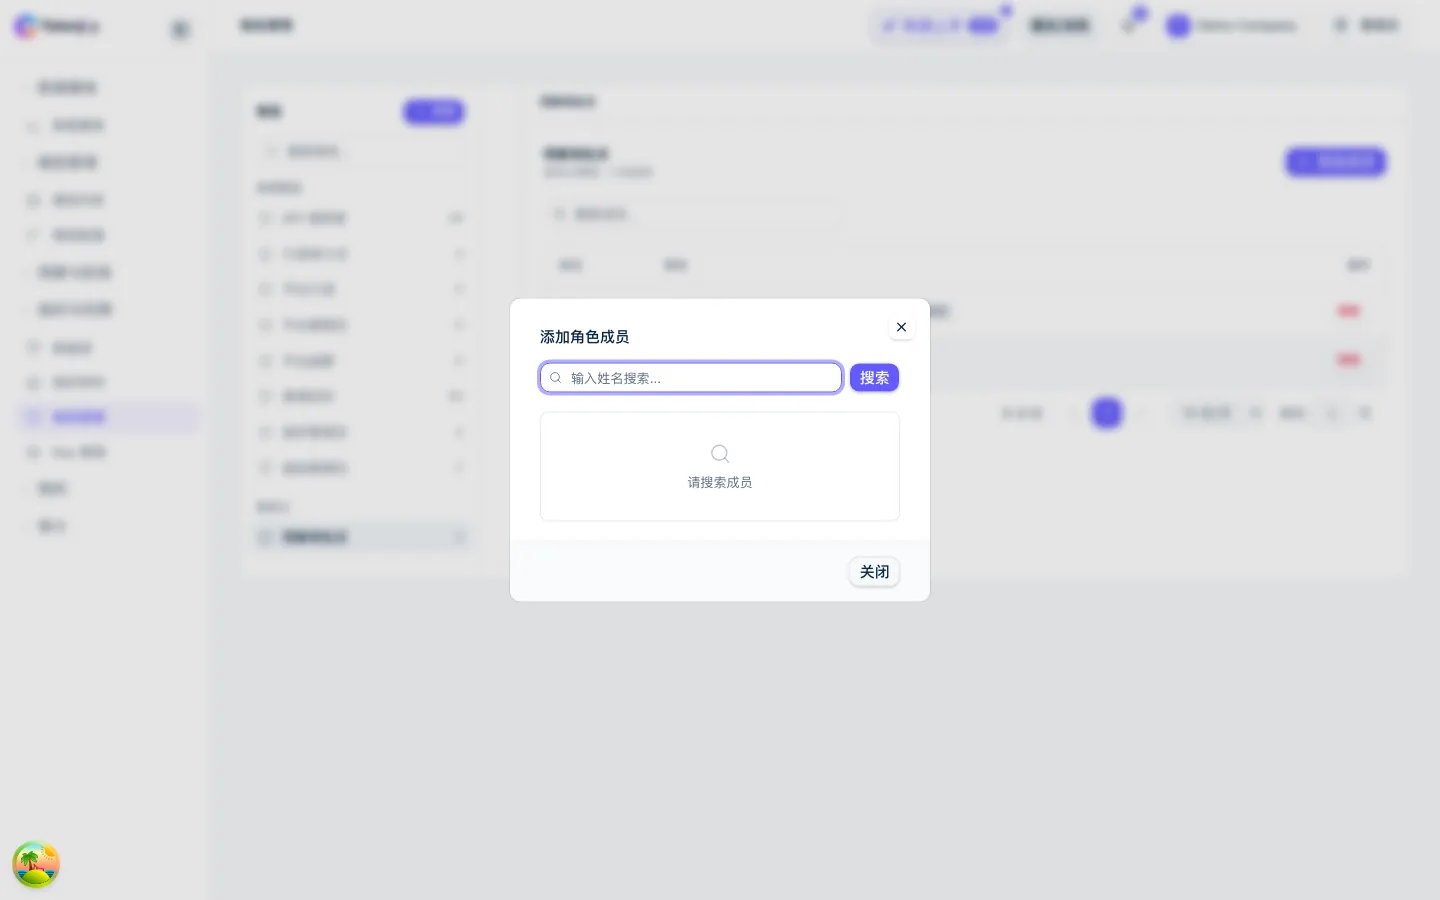
左栏选中某个角色,右栏显示「{角色名} · N 名成员」,点「添加成员」搜索并添加;成员行的「移除」可解除该角色(确认「确定将「X」从「Y」角色中移除吗?」)。
- 一个成员可拥有多个角色,权限取并集;角色变更即时生效,无需重新登录。
- 删除角色时若其下有成员,确认弹窗提示「该角色下有 N 名成员,删除后将失去对应权限,是否继续?」。
本章共 3 张界面截图,点击图片可查看原图。